CONTENTS +
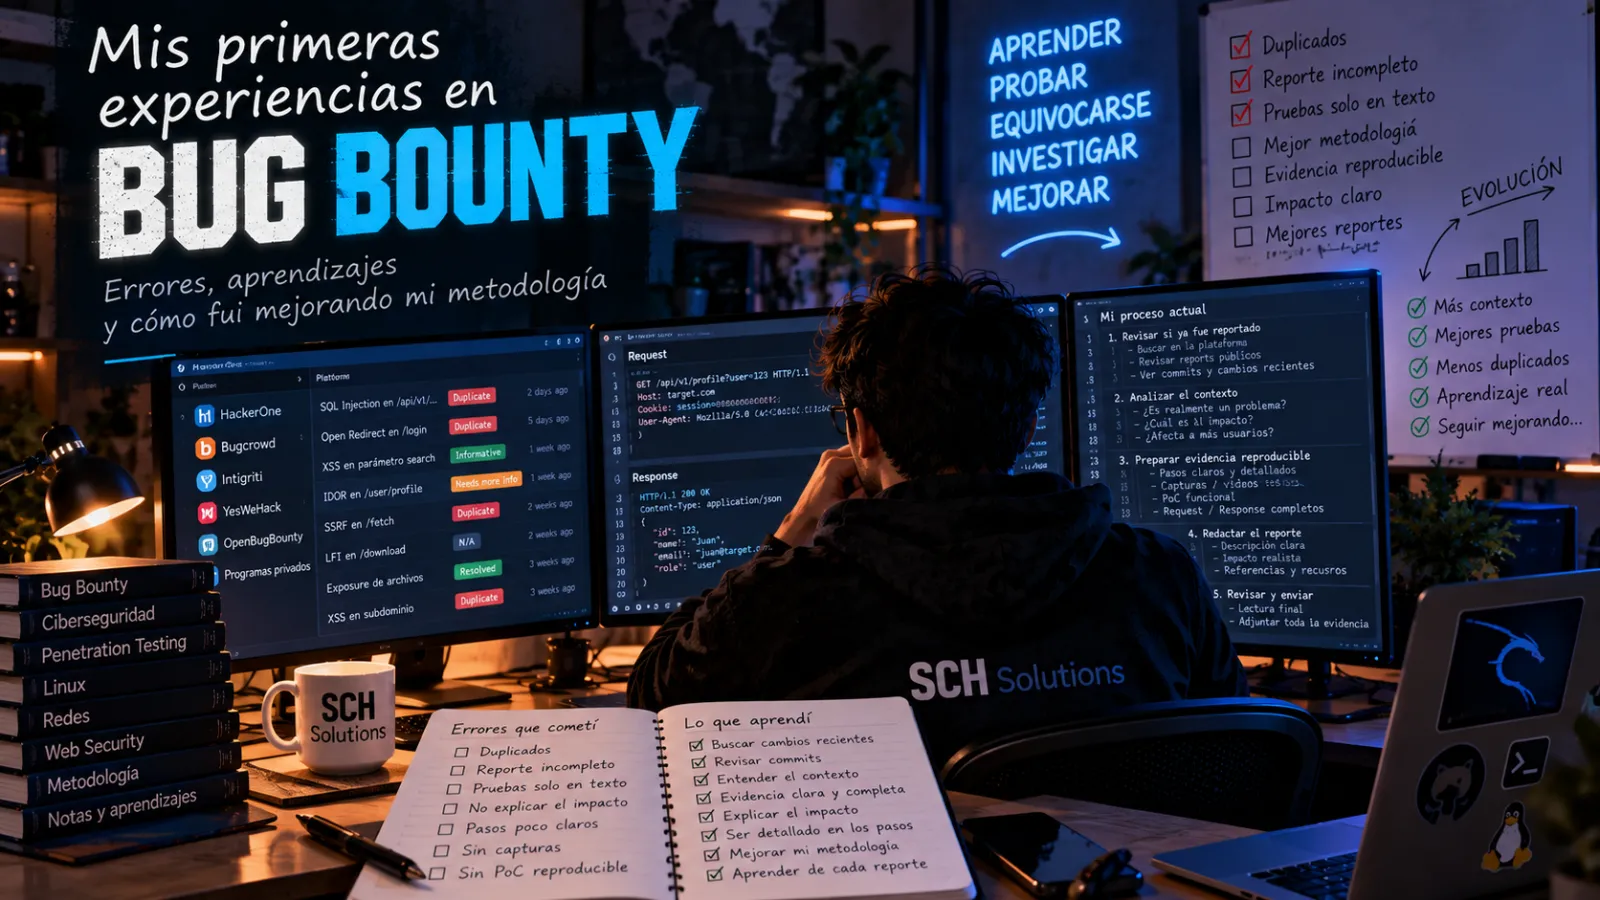
Los duplicados fueron una de las primeras lecciones#
Uno de los golpes más comunes cuando uno empieza en bug bounty es encontrarse con un reporte marcado como duplicado.
Podés pasar horas investigando algo, preparando una prueba y redactando el reporte para después descubrir que alguien ya había encontrado lo mismo antes.
Es frustrante, especialmente cuando recién empezás.
Pero también me sirvió para cambiar la forma en la que investigo.
Antes podía encontrar algo interesante y empezar directamente a profundizar.
Ahora intento primero entender mejor el contexto.
Reviso cosas como:
- commits recientes;
- pull requests;
- cambios de versiones;
- correcciones anteriores;
- archivos modificados recientemente;
- issues públicos;
- mitigaciones nuevas;
- comportamiento introducido por cambios recientes.
La idea es intentar responder una pregunta antes de dedicarle muchas horas:
¿Esto parece algo nuevo o puede ser un problema que ya existe hace mucho tiempo?
Obviamente no hay forma de saber con certeza si algo ya fue reportado dentro de un programa privado.
Pero investigar el historial del proyecto ayuda a reducir bastante el riesgo de trabajar sobre cosas demasiado antiguas o evidentes.
Empecé a prestar más atención a los cambios recientes#
Una de las cosas que más empecé a incorporar fue revisar qué cambió recientemente en el código.
No solamente buscando código vulnerable, sino intentando entender:
- qué intentaron solucionar;
- qué validaciones agregaron;
- qué comportamiento modificaron;
- qué casos dejaron afuera;
- qué assumptions está haciendo ahora el sistema.
A veces una modificación reciente puede abrir una línea de investigación mucho más interesante que revisar código antiguo al azar.
También me empezó a interesar mucho mirar fixes de seguridad.
No necesariamente porque el mismo problema siga existiendo, sino porque una mitigación puede tener casos límite que no fueron contemplados.
Eso cambió bastante mi metodología.
En vez de pensar solamente:
"¿Dónde hay una vulnerabilidad?"
empecé a pensar también:
"¿Qué cambió, por qué cambió y qué supuestos hizo quien implementó la solución?"
Otro problema: reportes demasiado basados en texto#
En mis primeros intentos también cometí el error de confiar demasiado en la explicación escrita.
Yo entendía lo que estaba pasando, entonces asumía que explicarlo detalladamente iba a ser suficiente.
Pero desde el otro lado no funciona así.
La persona que recibe el reporte probablemente tiene muchos otros reportes para revisar y necesita poder comprobar rápidamente que el problema existe.
Decir:
"Este comportamiento permite hacer X"
no es lo mismo que demostrarlo.
Con el tiempo empecé a darle mucha más importancia a la evidencia.
Ahora intento incluir siempre que sea posible:
- pasos exactos;
- comandos utilizados;
- requests y responses;
- capturas;
- logs;
- archivos relevantes;
- código del PoC;
- versiones;
- hashes;
- resultado esperado;
- resultado real.
Cuanto menos tenga que interpretar el triager, mejor.
Aprendí que una PoC clara vale muchísimo#
Otra cosa que fui entendiendo es que una buena prueba de concepto no tiene que ser enorme ni sofisticada.
Tiene que ser clara.
Una PoC debería permitir que alguien siga los pasos y obtenga el mismo resultado.
Eso parece obvio, pero al principio es fácil caer en explicaciones demasiado largas donde lo importante queda perdido.
Ahora intento separar mejor:
Preparación#
Qué entorno o condición se necesita.
Ejecución#
Qué comandos o acciones hay que realizar.
Resultado#
Qué debería observarse si el problema existe.
Impacto#
Por qué ese resultado tiene importancia de seguridad.
Esa estructura me ayudó bastante a mejorar los reportes.
Las capturas también empezaron a tener más importancia#
Antes muchas veces pensaba:
"Está todo explicado en el texto, no hace falta una captura."
Después entendí que una captura puede ahorrar bastante tiempo.
Especialmente cuando muestra algo concreto:
- usuario sin privilegios antes del exploit;
- request enviada;
- respuesta recibida;
- cambio de permisos;
- acceso a un recurso;
- resultado antes y después;
- comportamiento inesperado.
No reemplaza una PoC reproducible, pero la complementa muy bien.
También ayuda a que el reporte sea más fácil de entender visualmente.
Una hipótesis no es una vulnerabilidad confirmada#
Esta fue otra lección importante.
Cuando investigás seguridad es normal encontrar comportamientos que parecen peligrosos.
El problema aparece cuando uno se entusiasma demasiado rápido.
Con el tiempo empecé a separar mejor distintos estados de una investigación.
Hipótesis#
Algo parece potencialmente vulnerable.
Comportamiento confirmado#
Ya pude demostrar que una parte de la cadena funciona.
Impacto demostrado#
Puedo mostrar qué consigue realmente un atacante.
Esto me ayudó a evitar reportar demasiado temprano.
A veces un comportamiento técnicamente extraño no termina teniendo un impacto real.
Y otras veces el impacto existe, pero todavía falta demostrarlo.
Empecé a darle más importancia al impacto#
Otra cosa que fui mejorando fue la forma de explicar el impacto.
No alcanza con decir:
"Hay una validación incorrecta."
La pregunta importante es:
"¿Qué puede hacer alguien gracias a esa validación incorrecta?"
Intento responder cosas como:
- qué privilegios necesita el atacante;
- si necesita autenticación;
- qué información puede acceder;
- qué puede modificar;
- si afecta a otros usuarios;
- si puede escalar privilegios;
- si puede ejecutar código;
- si existe alguna limitación importante;
- si el impacto fue realmente probado.
Esto también ayuda a no exagerar severidades.
Prefiero demostrar un impacto concreto y limitado antes que escribir un impacto enorme basado solamente en posibilidades teóricas.
También empecé a documentar mientras investigo#
Al principio podía pasar horas haciendo pruebas y después intentar reconstruir todo al momento de escribir el reporte.
Eso termina siendo un problema.
Te olvidás comandos.
No recordás exactamente qué archivo usaste.
Perdés una salida importante.
No sabés qué versión estabas probando.
Ahora intento guardar evidencia desde el principio.
Por ejemplo:
- comandos;
- outputs;
- logs;
- capturas;
- archivos;
- hashes;
- versiones;
- timestamps;
- código de prueba;
- notas sobre qué funcionó y qué no.
Esto me sirve tanto para escribir el reporte como para volver a una investigación días después.
Los reportes con información faltante también me enseñaron bastante#
Otra experiencia que tuve fue recibir solicitudes de más información.
Al principio puede sentirse como si el reporte estuviera mal.
Pero muchas veces simplemente significa que no quedó suficientemente claro algún punto.
Eso me hizo empezar a preguntarme antes de enviar:
- ¿alguien que no estuvo en mi investigación entiende esto?;
- ¿puede reproducirlo desde cero?;
- ¿queda claro qué versión probé?;
- ¿queda claro cuál es el estado inicial?;
- ¿queda claro qué cambia después del exploit?;
- ¿estoy demostrando el impacto o solamente describiéndolo?;
- ¿faltan capturas o outputs?;
- ¿hay pasos implícitos que debería explicar?
Ese tipo de revisión previa mejoró bastante mis reportes.
Empecé a intentar reducir el trabajo del triager#
Algo que ahora intento hacer es pensar el reporte desde el lado de quien lo recibe.
Si alguien tiene que investigar durante una hora solamente para entender qué hice, probablemente el reporte podría estar mejor escrito.
Idealmente quiero que pueda seguir el proceso de manera lineal:
- preparar el entorno;
- ejecutar la prueba;
- observar el resultado;
- entender el impacto.
También intento que cada evidencia tenga una razón de estar ahí.
No agregar veinte capturas si tres alcanzan.
No agregar logs enormes sin marcar qué línea importa.
No escribir páginas de contexto antes de mostrar la vulnerabilidad.
Fui cambiando mi metodología#
Mis primeras investigaciones eran mucho más improvisadas.
Ahora intento seguir un proceso más ordenado.
Primero entiendo el objetivo y el scope.
Después reviso el código, documentación y cambios recientes.
Si encuentro algo interesante, intento reproducirlo.
Después trato de romper mi propia hipótesis.
Busco si existe una validación que no vi.
Compruebo si el comportamiento realmente tiene impacto.
Recién después empiezo a pensar seriamente en escribir el reporte.
Y antes de enviarlo intento revisar:
- reproducibilidad;
- evidencia;
- impacto;
- claridad;
- versiones;
- archivos afectados;
- condiciones necesarias;
- posibles falsos positivos;
- posibilidad de duplicado.
No significa que ahora todo salga perfecto.
Pero al menos tengo un proceso más claro que cuando empecé.
Los errores también forman parte del aprendizaje#
Todavía estoy empezando en bug bounty.
No quiero vender la imagen de que cada investigación termina en una vulnerabilidad importante porque no es así.
Muchas terminan descartadas.
Otras terminan siendo duplicados.
Algunas no tienen suficiente impacto.
En otras descubro que entendí mal una parte del sistema.
Y a veces simplemente no consigo cerrar la cadena que estaba investigando.
Pero incluso esas investigaciones sirven.
Cada duplicado me hizo prestar más atención al historial del proyecto.
Cada solicitud de información adicional me hizo mejorar la documentación.
Cada hipótesis descartada me ayudó a ser más crítico con mis propios hallazgos.
Cada PoC difícil de reproducir me hizo pensar mejor cómo presentar evidencia.
Lo que intento hacer diferente ahora#
Hoy intento llegar a un reporte con algo mucho más cercano a esto:
- problema claramente identificado;
- versión exacta;
- archivo o componente afectado;
- condiciones previas;
- pasos reproducibles;
- PoC mínima;
- evidencia visual cuando aporta valor;
- resultado esperado;
- resultado vulnerable;
- impacto demostrado;
- limitaciones conocidas;
- limpieza posterior si corresponde.
Y, sobre todo, intento separar claramente lo que sé que funciona de lo que solamente creo que podría funcionar.
Todavía queda muchísimo por aprender#
Recién estoy empezando y seguramente dentro de un tiempo voy a mirar algunos de mis primeros reportes y encontrar muchas cosas que podría haber hecho mejor.
Pero justamente eso es lo que más me interesa de todo este proceso.
Bug bounty no solamente me está enseñando vulnerabilidades.
También me está enseñando a investigar mejor, documentar, ser más preciso, cuestionar mis propias conclusiones y explicar problemas técnicos de forma que otra persona pueda comprobarlos.
Cada investigación cambia un poco mi forma de trabajar.
Y aunque todavía queda muchísimo por aprender, ya noto una diferencia bastante grande entre cómo encaraba un hallazgo al principio y cómo intento hacerlo ahora.
Seguramente esa metodología siga cambiando.
La idea es seguir aprendiendo, equivocándome menos y documentando el proceso.
// No comments yet. Start the thread.